引言
"我们系统要过等保二级还是三级?"这是企业在启动等级保护工作时最先问、也最容易想当然的问题。不少管理者以为二级和三级是"两套体系、二选一",实际它们是同一套等级保护框架下的两个级别,差别体现在定级对象、技术与管理要求、测评方式和投入水平上。级别定高了,投入可能白花;定低了,可能过不了行业监管这一关。本文把两者的差别拆开讲清楚,帮助企业做判断。
一、先分清:级别是怎么定的
等级保护 2.0 框架下,信息系统按重要程度分为一至五级,多数企业的业务系统落在二级或三级。定级不是企业自己说了算,而是结合系统受破坏后对公民、法人权益和社会秩序、公共利益的影响程度,参考行业主管要求,经专家评审后确定,并到属地公安机关网安部门办理定级备案。一般来说:企业内部管理系统、普通展示型业务系统多定二级;涉及大量个人信息、面向公众提供关键服务、或行业监管明确要求的系统(如医疗、金融、教育类平台)多定三级。最终级别应以专家评审意见和主管部门要求为准。
二、四个维度的核心差别
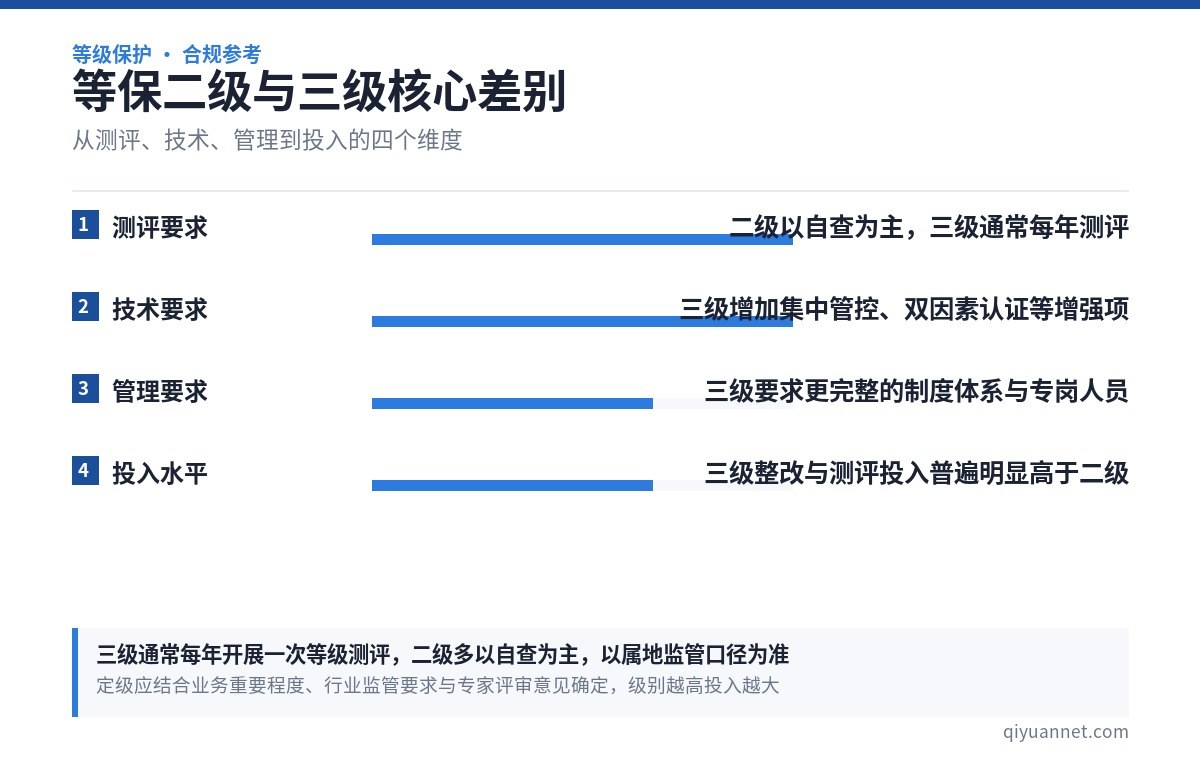
| 维度 | 等保二级 | 等保三级 |
|---|---|---|
| 测评要求 | 以自查为主,多数地区不强制每年第三方测评 | 通常每年开展一次等级测评(以当地监管与行业要求为准) |
| 技术要求 | 边界防护、访问控制、审计等基本项 | 在二级基础上增加集中管控、双因素认证、入侵防范与恶意代码检测等增强项 |
| 管理要求 | 基本制度、岗位职责与日常记录 | 更完整的制度体系、专职安全人员与定期培训演练 |
| 投入水平 | 相对较低,整改与测评投入均在中小规模区间 | 整改设备、测评与年度运维投入普遍明显高于二级 |
三、技术要求上,三级多出哪些"硬指标"
三级的技术要求可以理解为"从防得住到防得住、看得见、能联动":
- 安全区域边界增强:要求更细的访问控制策略与入侵防范能力,边界设备需具备攻击行为分析能力;
- 安全管理中心:三级要求建立对全网设备、日志的集中管控,不能各管各的;
- 身份鉴别增强:关键管理人员需采用两种或以上鉴别技术,如口令加动态令牌;
- 通信与数据保护:对传输与存储环节的加密、完整性校验要求更严格;
- 冗余与恢复:对关键系统提出备用能力与恢复时间方面的要求。
这些项往往是二级系统升级到三级时整改量最大的部分,涉及设备增补与架构调整。
四、管理侧的差别:制度、人员与演练
技术整改容易预算化,管理要求的落实却更考验日常。二级通常要求有基本的安全管理制度、岗位分工和操作记录;三级则要求制度成体系(覆盖人员、机房、资产、介质、事件处置等),设立明确的安全主管与专岗,并对员工进行定期安全培训,配合应急预案演练。测评机构在管理项上的检查方式主要是查文件、查记录——制度写得再全,没有执行留痕同样会被判不符合。
五、测评方式与周期的实际差异
二级系统在多数地区以自查与备案为主,部分行业或地区会要求定期开展第三方测评,具体口径建议向属地网安部门或行业主管确认;三级系统通常每年开展一次等级测评,由具备资质的测评机构执行,输出测评报告。对三级系统来说,测评不是终点——报告中的不符合项要形成整改清单,整改后复核闭环,否则下一年度测评还会重复出现同类问题。
六、投入怎么估:区间思维
等保投入由三块构成:整改硬件与软件(防火墙、日志审计、堡垒机、杀毒等)、测评服务费、以及日常运维的人力。市场普遍区间内,二级系统的整体投入大约在数万元级,三级系统常见在十几万元甚至更高,具体随系统规模、机房形态(自建机房或云上)与既有安全基础浮动,仅供参考。一个实用的省钱思路是:先做差距评估,把"测评必查项"和"行业关注项"排进第一期整改,把锦上添花的项放到第二期。
常见问题
1. 怎么判断自己的系统该定二级还是三级?
先看两个因素:系统承载的业务重要性和行业监管要求。有明确行业文件规定的(如医疗、教育、金融领域)按文件执行;没有明确规定的,可结合系统用户规模、数据敏感度做初步判断,并通过定级专家评审确认最终级别。
2. 三级系统是不是每年都要做测评?
通行做法是每年一次,由测评机构出具年度测评报告,个别地区或行业在周期上另有细化要求,以属地监管口径为准。
3. 二级系统可以完全不做测评吗?
多数地区对二级不强制每年第三方测评,但定级备案、自查与制度落实仍是义务;部分行业会要求二级系统也定期测评,不要一概而论。
4. 等保整改一定要买很多安全设备吗?
不一定。云上部署的系统可以较多利用云平台已有的安全能力与安全服务替代自购设备;自建机房则往往需要补齐边界防护、日志审计等硬件。差距评估报告会给出逐项结论,按需采购即可。
结语
二级与三级的差别,本质上是"系统坏了影响多大"在合规上的映射。企业不必纠结级别的高低,而应回到业务本身:把定级依据想清楚,把差距评估做扎实,再按优先级分步整改。等保不是一次性的考试,而是一套可以常态化运行的安全管理节奏。