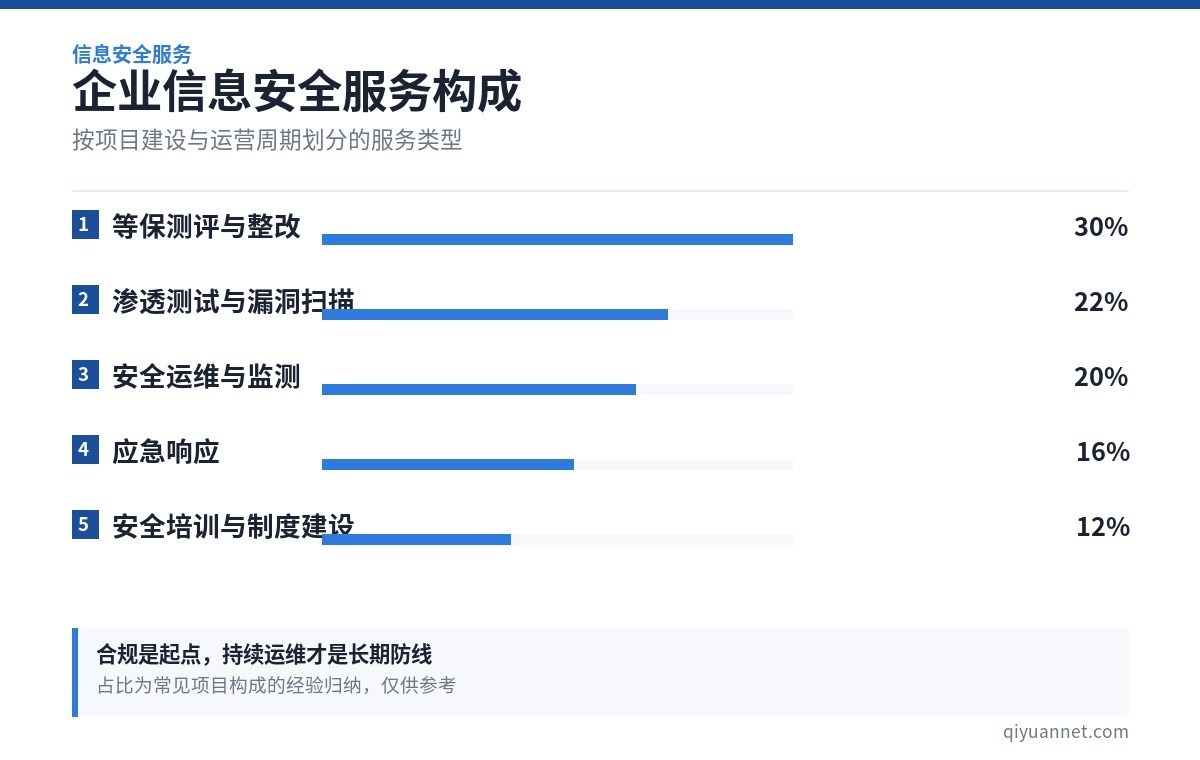
企业在采购信息安全服务时,常会遇到一个困惑:报价单上同时出现等保测评、渗透测试、安全运维、应急响应这几个词,名字都认识,但说不清各自解决什么问题、什么时候该做、做完能拿到什么。
这几种服务不是替代关系,而是分别对应合规、验证、日常和出事四个场景。分清楚了,才知道预算该往哪放。
一、等保测评:解决合规问题
网络安全等级保护测评是由具备资质的测评机构,依据国家标准对信息系统做合规性检查,输出测评报告与整改建议。它回答的是"我们是否符合监管要求",而不是"我们是否足够安全"。
测评有明确的等级划分,不同等级对应不同的技术和管理要求。企业常见的误区是把它当成一次性任务——测评通过只是拿到入场券,系统变更、业务扩张后都需要重新评估。
验收要点:测评机构资质、报告是否可用于监管报送、整改建议是否具体到可执行项。
二、渗透测试:验证真实攻击面
渗透测试是模拟攻击者视角,对系统做实际尝试,看能不能真的进来。它回答的是"如果现在有人攻击,能不能得手"。
和漏洞扫描的区别在于:扫描是工具按规则匹配已知漏洞,渗透测试是由人根据业务逻辑寻找组合攻击路径。一个网站可能没有任何已知漏洞,但通过逻辑缺陷依然能被越权访问——这种情况只有渗透测试能发现。
验收要点:测试范围是否覆盖外网与内网、报告是否给出复现步骤与修复建议、修复后是否提供免费复测。
三、安全运维:日常防护
安全运维是持续性工作,包括设备策略维护、日志分析、漏洞跟踪、补丁管理、安全通告响应。它的价值不在某个时间点的报告,而在长期把风险控制在低位。
中小企业自建安全团队成本高,通常采用安全托管服务的方式,按年采购。选择时要明确响应时效、覆盖范围与责任边界——尤其要写清出事之后谁负责、多久到场。
四、应急响应:出事之后的处置
应急响应针对已发生的事件:数据泄露、勒索病毒、网站被篡改、账号被盗。核心动作是隔离、取证、清除、恢复、复盘。
很多企业是在出事当天才开始找服务商,这时候往往已经错过了最佳处置窗口。建议提前签订应急响应协议,把联系人与响应时限固化下来。
五、怎么判断服务商是否专业
- 资质是否齐全:测评需要专门资质,不是任何安全公司都能出具合规报告;
- 报告是否可执行:好的报告会写明风险等级、复现步骤、修复方案,而不是只列一堆高危漏洞名称;
- 是否提供复测:修复后不复测,等于没验证;
- 责任边界是否清楚:服务范围、响应时效、免责条款要写在合同里。
信息安全不是买一套设备就能解决的问题。合规打底、测试验证、运维兜底、应急保命——四件事各就各位,投入才不会被浪费。