企业谈信息安全,常常把三件不同的事混在一起:为了通过检查、为了真的防住攻击、为了出事能快速恢复。这三件事对应三个不同的层次,投入方式也完全不同。
一、合规层:解决"必须做"的问题
合规层的目标是满足监管与客户要求,产出物是制度文件、测评报告、备案记录。它不一定让系统更安全,但决定了企业能不能承接某些业务。
这一层的特点是"有标准可对照"。等保、行业监管要求、客户的安全审查清单,都是明确的检查项。企业需要做的是逐条对照、补齐缺口、留下记录。
常见的失误是把合规当成一次性任务。测评通过后制度束之高阁,第二年检查时发现记录全是补的——这类问题在复测中很常见。
二、防护层:解决"能不能挡住"的问题
防护层是技术措施的总和:边界防护、终端管控、账号权限、数据加密、备份恢复。这一层的投入占比最高,也最容易被设备厂商引导。
务实的判断标准是:每项措施能不能对应一个具体的攻击路径。防火墙对应外部扫描与入侵,双因素认证对应账号盗用,异地备份对应勒索加密。对不上具体路径的措施,优先级可以往后放。
对多数中小企业,把"补丁、口令、权限、备份"这四件基础事做到位,能覆盖大部分真实风险,成本远低于堆设备。
三、响应层:解决"出事怎么办"的问题
响应层包括监测告警、应急预案、处置流程与复盘机制。它的价值平时看不出来,出事时才体现。
最小可行的响应能力包括:明确谁负责、多久响应、先做什么(隔离还是取证)、对外怎么沟通。这些内容写成两页纸的预案,比买一套昂贵的态势感知平台更实用。
四、三层怎么排顺序
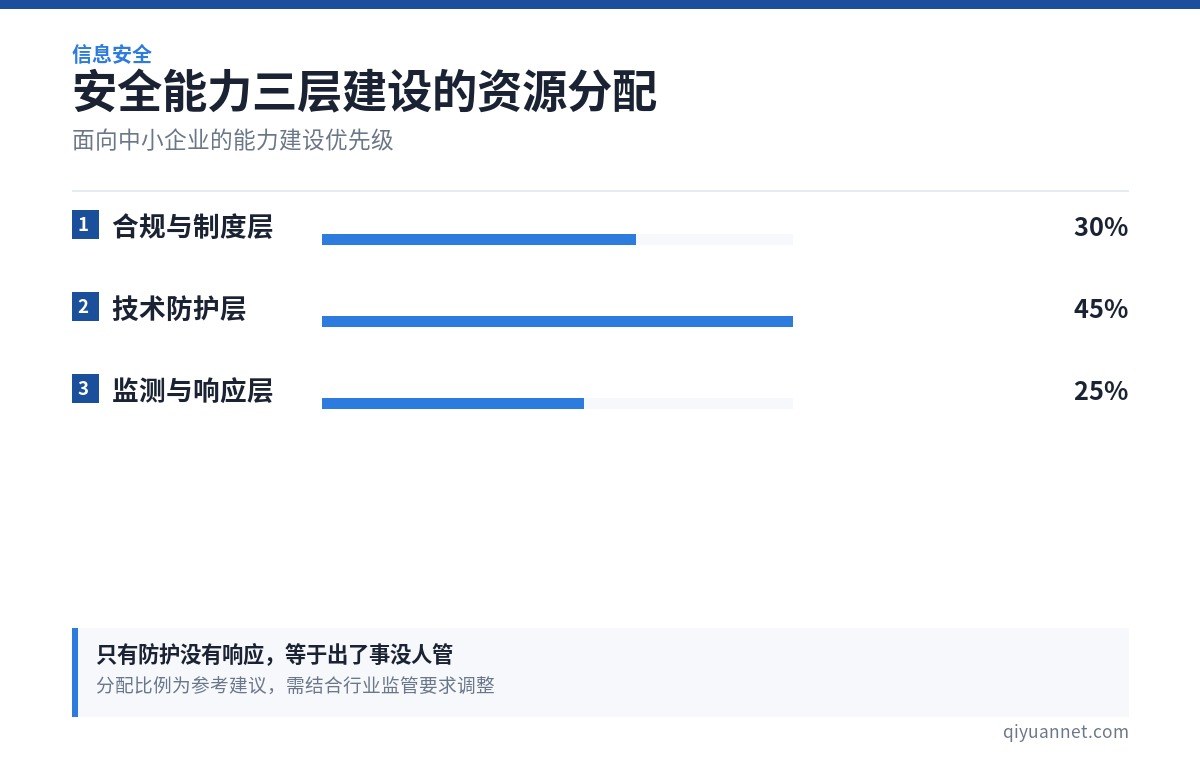
资源有限时的建议顺序是:先把防护层的基础四项做实(补丁、口令、权限、备份),再补响应层的最小预案,最后按监管节奏推进合规层。
原因很直接:基础防护缺失时,合规做得再漂亮也挡不住一次勒索;而响应预案是唯一能在"已经被攻破"之后减少损失的东西。合规可以按检查节点推进,前两层则应该在日常就运转起来。
五、衡量效果,而不是衡量投入
评估安全建设是否有效,看的不是买了多少设备,而是几个可观察的指标:高危漏洞的平均修复时长、备份恢复演练是否通过、账号是否定期清理、安全事件是否被及时发现。
这些指标不需要复杂系统,手工统计也能做。有了它们,安全投入才有依据,也才能在预算评审时说得清价值。