零信任这个词在企业安全采购里出现得越来越频繁,但落到中小企业身上,最常见的两种反应是:一类觉得那是金融和互联网公司才用得上的东西,跟自己没关系;另一类被厂商方案书吓住,以为要先换掉整套网络设备才能开始。
实际情况介于两者之间。零信任的核心不是某一台设备,而是一条判断原则:不再因为请求来自内网就默认它可信。按这条原则去看现有的访问路径,很多改造并不需要大预算,只需要把身份、权限和日志这三件事理顺。
一、零信任要解决的具体问题
传统边界防护假设"内网是安全的",所以重点放在防火墙上。这套假设在今天越来越站不住:员工在家办公、外包人员接入、供应商要连系统、服务器在云上、员工用私人手机看内部资料。边界已经被打散了,继续守着一条网关,等于只锁了前门。
零信任把每一个访问请求都当作可能来自不可信环境,每次都要回答四个问题:
- 你是谁(身份是否真实、是否多因素验证)
- 你用的设备是否合规(有没有装杀毒、系统是否打了补丁)
- 你是否有权限访问这个资源(最小权限、按需授权)
- 这次访问是否正常(行为基线、异常告警)
这四个问题问清楚了,即使攻击者拿到一个账号,能造成的影响也被限制在很窄的范围内。
二、中小企业最容易走偏的三个方向
一是把它当成产品采购。零信任不是买个盒子装上就生效,它更像是一套访问规则的重构。设备只是执行手段,规则设计才是主体。
二是一上来就全量改造。把所有系统一次性接入统一身份、强制多因素、重排权限,业务部门会被打断,项目大概率半途而废。更现实的做法是找一个入口先跑通。
三是只做认证不做授权。上了单点登录和多因素认证,但登录之后所有账号仍然是管理员权限,横向移动的风险一点没降。
三、可以照着做的四步
对多数中小企业,按下面四步推进,半年内能覆盖主要风险,投入以人力为主、设备为辅。
第一步:把身份统一起来。梳理现有系统(OA、ERP、官网后台、文件服务器、云平台)的账号,建立唯一身份源。优先做两件事:清理离职账号和长期不用的账号,给管理员账号强制开启多因素认证。这一步几乎不花钱,但能挡掉相当比例的入侵。
第二步:给设备定基线。规定接入内网或业务系统的设备必须满足最低要求:系统版本、磁盘加密、防病毒开启、补丁及时。达不到基线的设备只给有限访问。这一步需要一点管理成本,但对远程办公场景特别有效。
第三步:权限按最小化重排。把"默认给管理员"改成"默认只给必要权限"。尤其是运维账号,日常操作和变更操作要分开,敏感操作走审批并留痕。堡垒机在这里的作用是把运维入口收敛到一处,所有操作可审计。
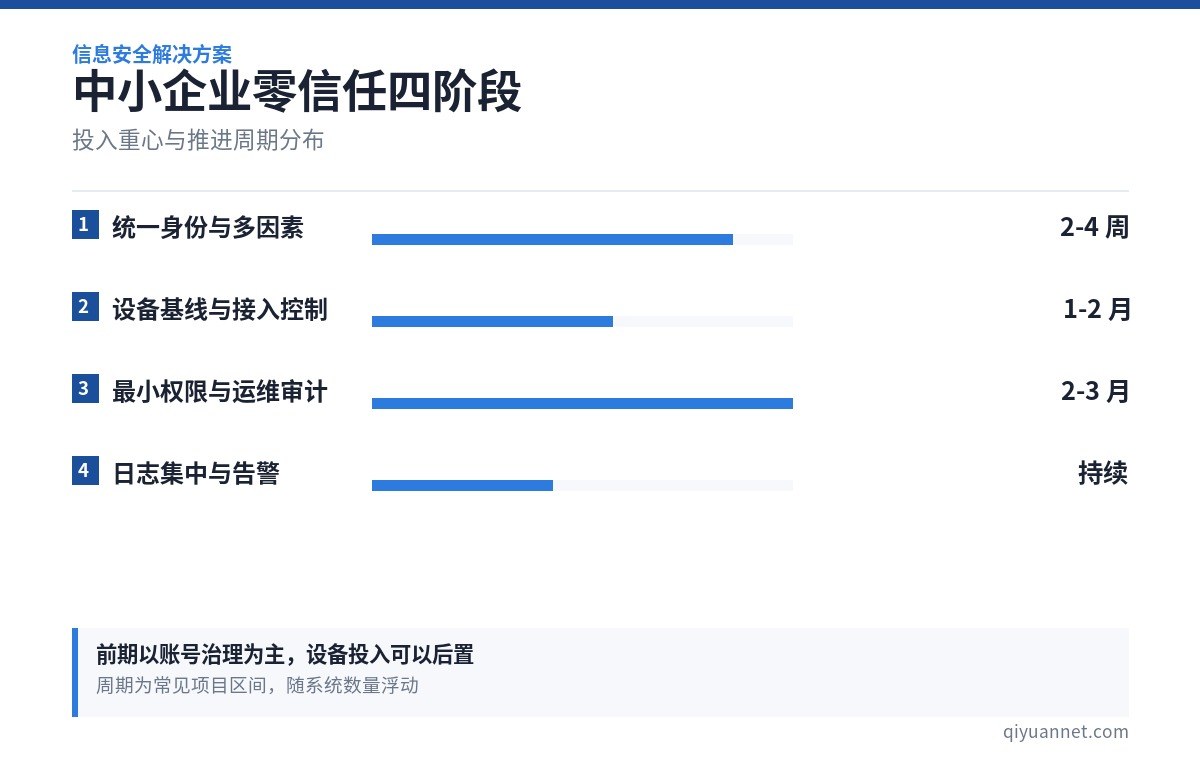
第四步:把日志集中起来。身份、设备、权限、访问四类日志要能关联查询。出问题时如果只能一台台服务器去看日志,响应时间会拖到无法接受。集中日志不需要昂贵平台,一套日志服务和基本的告警规则就能满足多数需求。
四、分阶段实施与投入参考
| 阶段 | 主要动作 | 周期 | 投入量级 |
|---|---|---|---|
| 第一阶段 | 账号梳理、离职账号清理、管理员多因素 | 2-4 周 | 以人力为主 |
| 第二阶段 | 接入设备基线、远程访问收敛 | 1-2 个月 | 轻量设备与服务 |
| 第三阶段 | 最小权限重排、运维审计、变更审批 | 2-3 个月 | 中等,视系统数量 |
| 第四阶段 | 日志集中、告警规则、定期复盘 | 持续 | 按日志量计 |
上面的周期与投入是市场普遍区间,仅供参考,实际取决于系统数量、是否有专职 IT 人员、是否已有统一身份体系。
五、怎么判断做到位了
不用追求"完全零信任",用几个可观测的指标判断进展:
- 管理员账号是否全部开启多因素认证,且没有共享账号
- 离职人员的账号是否在当天失效
- 一次完整的运维操作,能否在日志里还原出"谁、什么时候、做了什么"
- 某个账号泄露时,受影响的资源范围是否可控
- 远程接入是否统一入口,是否存在私开的远程工具
这五条里能做到四条,安全水位就已经明显高于同等规模企业。
常见问题
Q:只有几十人的公司做零信任是不是过度了?
不必照搬大企业方案,但"不给默认信任"这条原则必须要有。哪怕只做账号清理和管理员多因素认证,收益也很直接。
Q:零信任和等保是什么关系?
等保是合规要求,零信任是实现路径之一。做零信任的过程会顺带满足等保里关于身份鉴别、访问控制、安全审计的多数条款。
Q:必须换掉现有防火墙吗?
不必须。如果现有设备支持身份识别和策略下发,可以先在其上做策略细化;只有在远程接入和权限控制无法满足时,才考虑增量投入。
Q:投入大概什么量级?
以五十人规模、五到八个业务系统估算,分阶段推进的首年投入通常在数万元区间,主要取决于是否需要新建统一身份和远程接入通道,市场普遍区间仅供参考。
结语
零信任不是一次采购,而是一次"把默认信任改成默认验证"的持续动作。对中小企业来说,最实际的起点是把账号、权限和日志这三件事做扎实——它们既不需要大预算,也是所有后续方案的地基。