中小企业做信息安全,最容易犯两个错误:一是等出了问题才想起补,二是照着大企业的方案买设备,结果预算花完,该防的没防住。
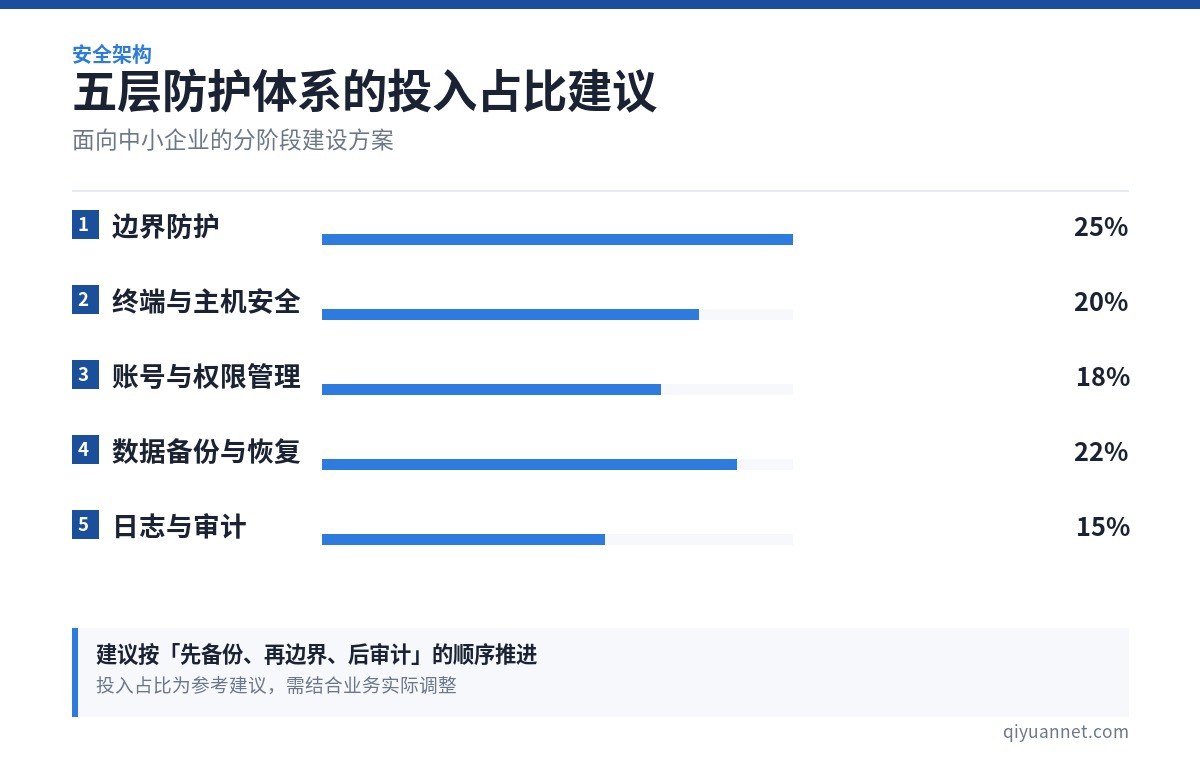
更务实的做法是把安全拆成五层,按数据能不能丢和入口能不能守住两条主线排序,分阶段建设。每一层都不需要一步到位,但每一层都不能缺。
一、边界防护:把不该进来的挡住
边界是外网与内网的交界,主要手段是防火墙、入侵防御与 Web 应用防火墙。对多数中小企业,一台具备应用层识别能力的防火墙加上云 WAF,就能覆盖大部分外部攻击。
配置上要避免两个极端:全放通等于没有,全阻断则业务跑不起来。建议先按最小必要原则开放端口,再根据日志逐步收敛。
二、终端与主机安全
员工电脑和服务器是最容易被忽视的入口。勒索病毒绝大多数是通过一台未打补丁的终端进入内网,再横向扩散的。
这一层的重点不是买多贵的产品,而是三件基础事:操作系统与办公软件及时打补丁、关闭不必要的共享与远程端口、部署统一的反病毒与终端管控。
三、账号与权限管理
大量安全事件的根本原因是权限过大:离职员工账号未回收、共用管理员账号、业务账号具备数据库权限。
可行的做法是:建立账号台账并定期核对、按岗位分配最小权限、关键系统启用双因素认证、管理员账号与日常账号分离。这几项几乎不花钱,效果却最直接。
四、数据备份与恢复
备份是唯一能在已经被攻破之后仍然有效的措施。勒索病毒时代,备份策略要满足三个条件:异地存放、离线或不可篡改、定期验证可恢复。
很多企业做了备份,但从没测试过恢复,真出事时才发现备份文件本身已损坏或缺少关键数据。建议每季度做一次真实恢复演练。
五、日志与审计:让事情可追溯
日志的价值在两个时刻体现:出事之后追溯原因,以及事前发现异常。至少应保留网络设备、服务器、关键业务系统的登录与操作日志,留存 30 天以上。
小团队不必上重型 SIEM,先用集中日志服务器加几条关键告警规则(异常登录、批量删除、非工作时间访问)就能发挥作用。
六、分阶段推进建议
预算有限时按这个顺序:
- 第一阶段:梳理资产与账号、建立备份并验证恢复能力——先保证丢不了;
- 第二阶段:边界防火墙策略收敛、终端补丁与管控到位——守住入口;
- 第三阶段:上线日志集中与关键告警、开展一次渗透测试——验证效果并补齐盲区;
- 第四阶段:制度与培训、应急响应预案——把技术措施变成组织习惯。
安全建设没有终点,但有一条清晰的起点:先让数据丢不了,再让入口守得住。这两件事做好,企业就已经避开了绝大多数真实存在的风险。