备份这件事,几乎所有企业都说自己在做,但真正能在出事那天把网站原样恢复回来的比例并不高。常见的情况是:备份文件在服务器同一个磁盘上,服务器被入侵或磁盘损坏时一起消失;或者备份确实在跑,但从来没验证过能不能还原,等真要用的时候才发现压缩包是空的、数据库是半截的。
网站备份不是"设个定时任务就完事",它是一套包含频率、存放、内容边界和验证机制的完整流程。这篇文章把这四件事拆开讲清楚,给出可以直接照做的判断标准。
一、为什么大部分备份形同虚设
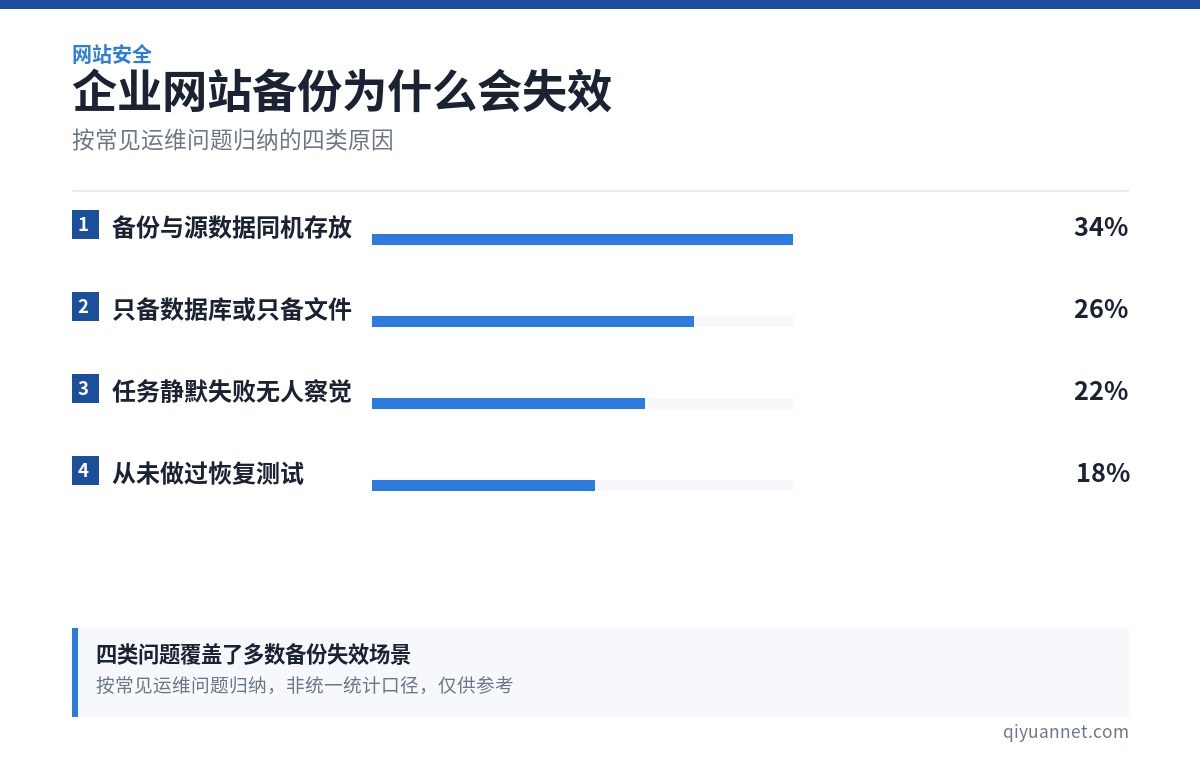
备份失效通常不是技术问题,而是设计问题。几种典型情形:
- 备份和源数据在同一块盘上。服务器被勒索软件加密、磁盘物理损坏、误操作执行了
rm -rf,备份文件会跟着一起没。这不是"备份",只是"副本"。 - 只备份了数据库,没备份文件。文章内容恢复了,但图片、附件、上传的证书、配置文件全丢了,页面到处是裂图。
- 只备份了文件,没备份数据库。反过来,页面结构在,内容全是空的。
- 备份在跑但没人看日志。磁盘满了、权限变了、连接超时,任务连续失败几个月,没人发现。
- 从来没做过恢复测试。备份的可靠性只能通过"恢复一次"来证明,没恢复过就等于没有备份。
把这五条对照自查,能筛掉绝大部分看似完备实则无效的备份方案。
二、备份频率:按数据变化速度定,不按习惯定
频率定得太低,丢失窗口大;定得太高,占用空间和 IO 又浪费。合理的做法是按"一天内最多能承受丢失多少数据"倒推。
| 内容类型 | 变化特征 | 建议频率 |
|---|---|---|
| 数据库(文章、会员、订单) | 每天都有写入 | 每天 1 次,内容型站点可加密到每天 2 次 |
| 上传文件(图片、附件) | 新增为主,很少修改 | 每天增量,每周一次全量 |
| 程序与配置(模板、nginx、证书) | 改动少但改动即关键 | 每周一次 + 每次改完手动留一份 |
| 整站快照 | 用于灾难恢复 | 每月一次,重大改版前额外一次 |
保留周期建议按"日备留 7 份、周备留 4 份、月备留 3 份"这样的梯度来。只留最近一份是危险的:如果数据被污染了两周才发现,七份日备已经全部覆盖成污染后的版本了。
三、存放:至少两个位置,其中一个不联网
备份的存放位置决定了它能应对哪种灾难。三个层次,按能力从低到高:
- 同一台服务器的另一个目录。只能防"误删文件",防不了服务器故障和入侵。严格说不算备份,只能算版本。
- 另一台机器或对象存储。能防服务器硬件故障和勒索加密。云厂商的对象存储或另一台服务器都行,注意权限要隔离,不要用同一个密钥。
- 离线介质或不可变存储。能防勒索软件和账号被盗。勒索软件会主动寻找并加密可访问的备份,只有物理隔离或开启对象存储的"不可变(WORM)"策略才能真正挡住的。
中小企业的实用组合是:每天自动备份到对象存储(同城),每周手动下载一份到本地硬盘或 NAS。成本很低,但把"服务器挂了"和"账号被盗"两种最坏情况都覆盖了。
四、备份内容:比想象中多几样东西
很多备份清单只写了"网站目录 + 数据库",实际恢复时才发现少东西。完整的清单应包括:
- 数据库全量导出(含表结构和数据,注意字符集与触发器)
- 网站根目录全部文件,包括上传目录
- 配置文件:数据库连接、伪静态规则、nginx 站点配置
- SSL 证书私钥(丢了要重新签发)
- 定时任务列表(crontab)与计划任务配置
- 域名解析记录截图(出事后要对照恢复)
- 第三方服务的账号与密钥清单(放密码管理器,不要放备份包里)
其中 SSL 私钥和 nginx 配置最容易被漏掉,而它们恰恰是"网站能正常打开"的必要条件。
五、恢复演练:唯一能证明备份有效的方式
备份做得好不好,不看备份成功率,看恢复成功率。建议每季度做一次演练,流程如下:
- 在一台闲置机器或临时目录里,用最近一次的备份包还原一套完整环境
- 还原后逐项检查:首页能否打开、列表页是否有内容、详情页图片是否显示、后台能否登录、表单能否提交
- 记录耗时(这决定了真实故障时的停机时长)和遇到的问题
- 把问题回写进备份脚本,下一季度再验一遍
演练不需要覆盖全站,但至少要覆盖"数据库 + 上传目录 + 配置文件"这条主线。一次完整的演练通常能暴露三到五个平时发现不了的问题,价值远超演练本身的成本。
六、几个常见误区
"云服务器自带快照就够了"。快照能应对系统级故障,但粒度粗、恢复慢,而且和服务器在同一账号下,账号被盗时同样会丢。快照是底线,不是全部。
"备份文件压缩率越高越好"。过度压缩会让单次恢复耗时成倍增加,故障时的停机成本远高于省下来的存储费用。
"备份加密就不怕了"。加密是对的,但密钥必须单独保管。把密钥和备份包放在一起,等于没加密。
常见问题
Q:小企业网站也需要每天备份吗?
需要。备份成本主要是一次性配置,日常开销很小。真正贵的是一次数据丢失造成的客户流失和重新录入的人工。
Q:备份文件要保留多久?
至少覆盖"发现问题所需的时间"。多数企业的问题发现周期在一个月内,所以保留一个月的日备加三个月月备是比较稳妥的起点。
Q:用插件自动备份可以吗?
可以,但要确认三件事:备份是否落在服务器之外、是否包含上传目录、是否有失败告警。三点缺一,就只是心理安慰。
Q:多久做一次恢复演练合适?
季度一次是合理基线。业务变动大、改版频繁的站点建议半年两次。
结语
备份的价值不在于"有",而在于"能用"。把频率按数据变化速度定下来、把副本放到服务器之外、把配置和证书一并收进清单、每季度真恢复一次——这四件事做完,网站的容灾能力就已经超过绝大多数同行。