很多企业第一次接触等保,以为是一项采购任务:买防火墙、买堡垒机、买日志审计,凑齐设备就能过。实际做下来会发现,测评不通过的原因往往不在设备,而在制度和记录。
等保 2.0 的检查逻辑是"技术 + 管理"两条线。技术措施解决能不能防,管理制度解决有没有人负责、有没有留痕。两者缺一,都会被判不符合。
一、定级与备案:先明确边界
第一步是确定系统的等级与边界。等级由系统受到破坏后对国家安全、社会秩序、公共利益以及公民法人权益的损害程度决定,一般企业业务系统多为二级,涉及大量用户数据的可能定为三级。
边界划分常被忽略:一个对外网站可能同时包含门户、会员、支付、后台管理,这些要不要作为一个系统定级,需要在备案阶段就明确。边界定错,后续整改范围会反复调整。
二、差距分析:找出真实缺口
对照标准逐条核查现有措施,形成差距清单。这一步的价值在于把"要花多少钱"变成"具体缺哪几项"。
常见的缺口集中在:身份鉴别强度不足(无双因素)、访问控制粒度粗(共用账号)、安全审计缺失(日志未集中留存 6 个月)、入侵防范薄弱(无 IPS 或规则长期未更新)、数据备份未做异地。
三、整改:技术与管理同步
技术侧通常包括:边界防护设备策略梳理、主机加固、数据库审计、日志集中存储、双因素认证、漏洞扫描与补丁管理。
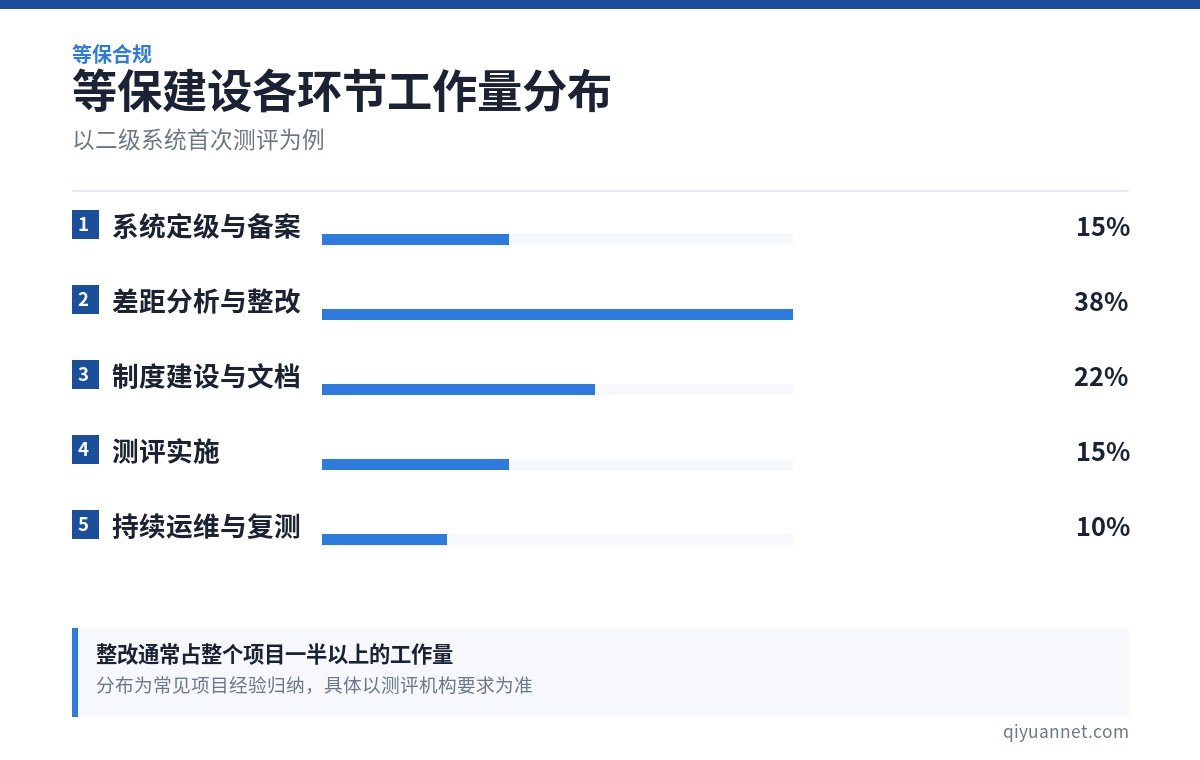
管理侧要形成可检查的文档:安全管理制度、人员安全管理、系统建设管理、系统运维管理,以及配套的记录表单——巡检记录、变更记录、应急演练记录、培训记录。这部分工作量常被低估,但恰恰是测评时最容易失分的地方。
四、测评与持续合规
测评由具备资质的机构实施,输出测评报告。二级系统一般每年测评一次,三级系统要求更频繁,且需要定期开展自查。
需要注意:测评通过不代表长期合规。系统架构调整、业务上线新功能、机房迁移,都可能影响原有措施的有效性,需要重新评估。把等保要求嵌入日常运维流程,比每年集中突击一次更省力。
五、给企业的三条务实建议
- 先定边界再谈投入:范围不清,报价和工期都没有意义;
- 制度文档同步做:不要等技术整改完再补文档,很多记录需要时间积累;
- 把测评要求转成日常检查表:日志留存、补丁更新、账号核查,变成每月固定动作。
等保合规的终点不是一张证书,而是让安全措施真正运转起来。设备会老化、人员会流动,只有制度与记录能让防护持续有效。