网站被篡改这件事,很多企业是在客户打来电话之后才知道的——打开首页跳到了赌博站,或者搜索结果显示的是完全不相干的标题。等到这一步,损失已经发生:品牌信任受损、搜索引擎降权、恢复成本远高于事前防护。
网站安全的投入不需要一步到位。先搞清楚攻击是怎么发生的,再按优先级布防,通常能用很小的成本把绝大多数风险挡在门外。
一、网站是怎么被攻破的
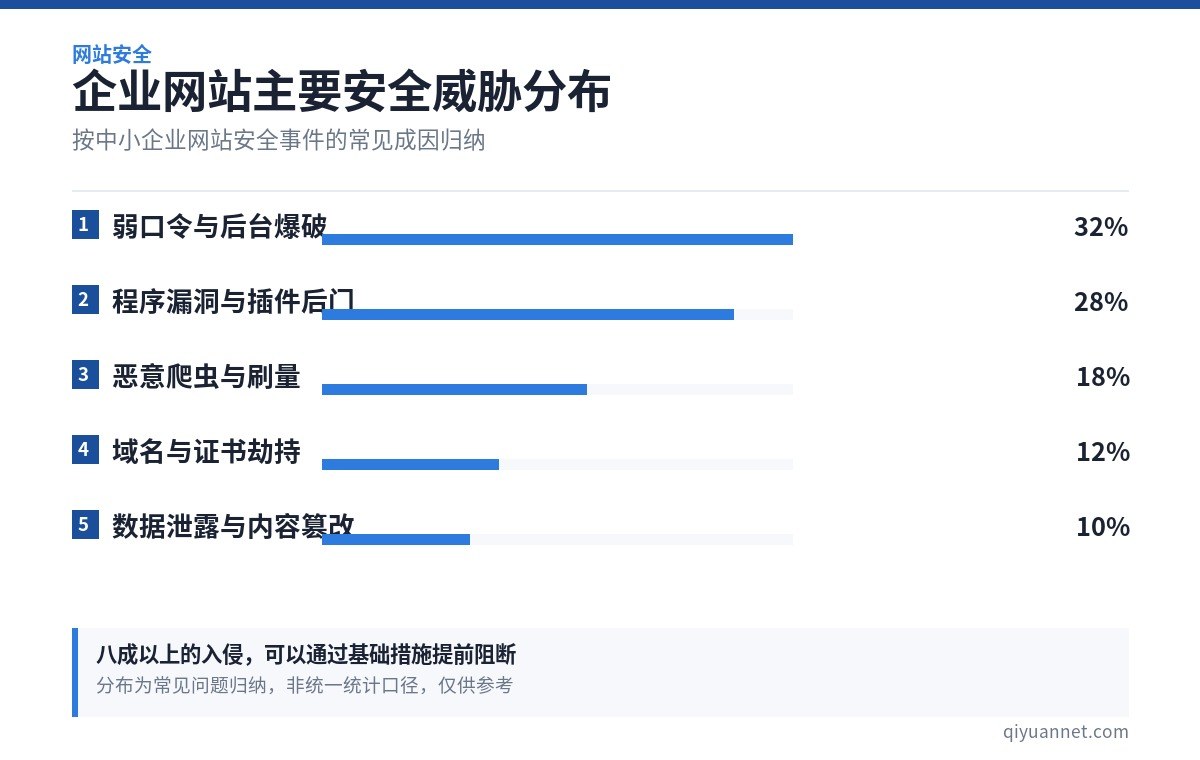
中小企业网站被入侵,路径高度集中在这几类:
- 后台弱口令:admin/123456、公司名拼音、成立年份,这类密码在自动化爆破工具面前几乎没有抵抗力;
- 程序漏洞:使用多年未升级的 CMS、论坛、表单插件,公开漏洞一旦被扫描到就会被批量利用;
- 插件与主题后门:从非官方渠道下载的破解版模板、插件,本身可能就带后门;
- 域名与证书劫持:域名注册账号被盗、DNS 解析被改、SSL 证书到期未续,都会导致访客被导向别处;
- 上传口未做限制:文件上传功能未校验类型,攻击者上传脚本文件后即可长期控制站点。
二、被入侵之后通常会发生什么
攻击者的目的很少是单纯炫技,多数会做这几件事:在页面植入跳转代码引流到灰色站点;批量生成大量垃圾页面做 SEO 寄生;窃取访客提交的表单数据;把服务器当作跳板或挖矿节点。这些行为往往同时进行,且会潜伏数周才被发现。
特别需要注意的是,网站被挂马后搜索引擎会先于企业发现——表现为收录量骤降、搜索结果出现异常标题、站点被标注风险提示。这时候恢复流量比恢复文件要慢得多。
三、三道基础防线
第一道:入口加固。后台密码改为 12 位以上混合字符并定期更换;后台登录地址不要用默认路径;开启登录失败次数限制;关闭不必要的注册与评论功能。这一项几乎零成本,能挡掉比例最高的攻击。
第二道:程序与插件维护。CMS 核心、主题、插件保持更新;不再使用的插件直接删除而不是停用;从官方渠道获取程序,不使用破解版。很多企业网站被入侵,根源是三年前装的一个再没用过的插件。
第三道:备份与监测。数据库与文件做异地定时备份,保留至少 7 天历史版本;部署文件完整性监测,核心文件被改动时能收到告警;服务器日志保留 30 天以上,出事时才能回溯。
四、预算有限时的优先级
如果只能做三件事,建议按这个顺序:先做异地备份,保证出事能恢复;再改后台口令与登录限制,堵住最大入口;最后上 WAF 或 CDN 防护,拦截扫描与批量攻击。备份之所以排第一,是因为它决定的是"能不能救回来",而不是"能不能防住"。
五、三个常见误区
- "我们网站没什么流量,不会被盯上":自动化扫描不区分企业大小,只按 IP 段和指纹批量探测;
- "装了 WAF 就安全了":WAF 挡的是外部流量特征,挡不住弱口令和程序本身的逻辑漏洞;
- "备份放在同一台服务器上":服务器被控制时,备份会一起被删除,这是最常见也最致命的疏忽。
网站安全本质上是运维习惯问题,而不是采购问题。把上面这几件事变成固定动作——每月检查一次插件版本、每季度改一次后台密码、每周确认一次备份可用——风险就能降到很低的水平。