数据泄露之后:企业通常要补的三块短板
来源:企源网络
发布时间:2026-11-15
分享到:
数据泄露事件的直接损失通常有限,真正贵的部分在后面:客户信任流失、监管问询、合作方合规审查、以及为了证明"已经改好"而付出的整改成本。
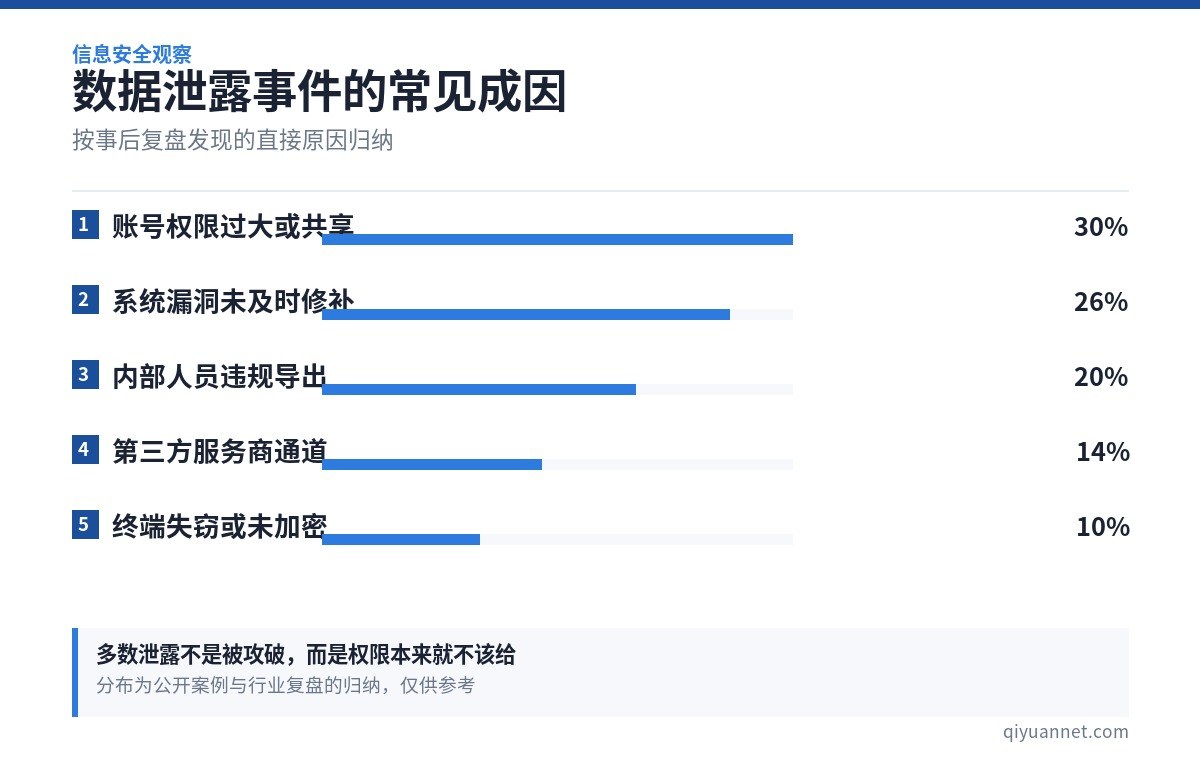
复盘公开案例会发现,成因高度集中。多数企业不是被高级攻击打穿,而是在某个本该收口的环节漏了。
一、权限:最大的风险来自"为了方便"
为了方便协作,把数据库账号发给技术、把客户名单导给销售、把管理员权限给外包,这些做法在业务上很自然,在安全上却是最危险的。
事后复盘最常见的场景是:一个离职两年的账号仍然有效,或者一个业务账号拥有全表查询权限。前者是台账缺失,后者是权限设计问题。
可行的改进不复杂:建立账号台账并季度核对、按岗位给最小权限、敏感数据操作留日志、离职流程包含账号回收确认。
二、漏洞:不是不知道,而是没排期
多数泄露事件涉及的漏洞,在事发前半年就已经有公开补丁。没修的原因通常是"系统太老不敢动"或"排期排不上"。
建议建立一个最小可行的漏洞管理机制:每月做一次漏洞扫描、按可利用性排序、给高危项设定修复时限。老系统确实难升级,但至少可以把暴露面收窄——关掉不必要的端口、加一层访问控制、把系统从公网挪到内网。
三、第三方:链条上最弱的一环
数据泄露不一定发生在自己家里。代运营、外包开发、客服系统、物流对接、云服务商——任何一个环节的权限失控,都会让数据从侧门流出去。
与第三方合作时,至少要明确:能接触哪些数据、数据用完后如何销毁、是否允许转委托、出事后的通知义务。这些条款写进合同,比事后追责有用得多。
四、出事之后该做什么
- 先控制再调查:切断泄露通道、冻结相关账号,避免损失扩大;
- 保留证据:日志、镜像、访问记录,后续定责与报案都需要;
- 评估影响范围:涉及哪些数据、多少人、是否包含敏感信息;
- 按规定报告:涉及个人信息的安全事件,按法律法规要求履行告知与报告义务;
- 对外沟通有节奏:先内部统一口径,再对外说明处置进展,避免二次舆情。
数据安全没有一劳永逸的方案,但有一条基本规律:把权限收窄、把补丁补上、把第三方管住,就能避开大多数真实发生的泄露。
上一篇:没有了
下一篇:没有了